OceanBase
  • 产品
  • 解决方案
  • 客户
  • 合作伙伴
  • 资源与服务
  • 文档
  • 社区
云控制台登录 / 注册
  • 免费试用
OceanBase AI 数据平台

基于湖库一体架构,统一管理结构化、半结构化与非结构化等多模态数据,一个系统承载事务处理、实时分析与 AI 工作负载。

一体化能力

TP 事务处理

关键业务稳定运行,保障数据零丢失

AP 实时分析

事务分析一体,驱动智能决策与运营

AI 现代负载

统一多模态数据,支撑生产级应用

关键产品
OceanBase 分布式数据库

首批通过安全可靠测评,面向关键业务

OceanBase 集中式数据库

集中式架构,兼具性能与成本优势

OceanBase AI 数据库

面向 AI 应用与 Agent 的多模数据库

OceanBase AI 湖库

湖库一体的 AI 多模态数据系统

OceanBase DataPilot

企业级 AI 数据分析 Agent

OceanBase Agentbase

企业级 Agent 后端基础设施

OceanBase OAgent

数据库 AI 运维 Agent

OB Cloud

一体化云数据库,提供多云一致体验

OceanBase 数据库一体机

软硬一体,极致性能与高可靠性保障

OceanBase AI 一体机

开箱即用的 AI 数据库一体机

OMA 迁移评估工具

全链路数据库迁移评估

OMS 数据迁移工具

一站式数据传输与同步

OCP 运维管理工具

数据库全生命周期管理

ODC 开发者工具

数据库开发与管控协同

OAS 自治服务工具

数据库智能诊断与自治

通用场景
全场景业务系统 OLTP
实时分析混合负载
异地多活
多基础设施部署
一站式传统数据库升级
混合云部署
一库多芯软硬件混合部署
分布式数据库单机部署
大存储类数据库降本
冷数据归档降本
多实例资源整合
分库分表一体化升级
高并发场景
数据中台
行业解决方案
国有大行和股份制银行核心系统解决方案
区域性银行核心系统解决方案
寿险核心系统解决方案
产险核心系统解决方案
资管交易类系统解决方案
资管 TA 清算类系统解决方案
运营商核心系统解决方案
人社核心系统解决方案
电力核心系统解决方案
行业专区
银行专区

助力银行完成各类核心业务系统升级

保险专区

寿险、产险核心系统升级的更佳选择

零售专区

助力200+零售行业客户规模化落地

DB 大咖说
OceanBase客户-爱奇艺爱奇艺

百亿级卡券业务的“单库双擎”架构升级

OceanBase客户-四川银行四川银行

800个测试用例选定分布式数据库

OceanBase客户-太平洋保险太平洋保险

先难后易,核心系统数据库升级复盘

行业案例
OceanBase客户-交通银行交通银行

核心数据库的“分布式革命”

OceanBase客户-中国移动中国移动

B域核心CRM&BOSS近乎零改造分布式升级

OceanBase客户-理想理想

打造领先的智能制造系统和自动驾驶体验

演讲实录
OceanBase客户-中国联通中国联通

集团应用分布式数据库覆盖B/O/M域

OceanBase客户-国泰海通国泰海通

智能推送系统稳定支撑单日亿级消息处理量

OceanBase客户-中国联合航空中国联合航空

中国首款机票盲盒背后的数据库力量

用户实践
OceanBase客户-北京银行北京银行

最快速度完成40余套系统国产数据库升级

OceanBase客户-VIVOVIVO

替换 MySQL 分库分表,探索成本效益最优

OceanBase客户-滴滴滴滴

数据库大规模运维体系建设及落地实践

合作伙伴
合作伙伴类型
联合解决方案
产业生态伙伴
经销商伙伴
技术服务伙伴
培训认证伙伴
生态联合解决方案
神州信息 x OceanBase 银行核心系统
长亮科技 x OceanBase 新核心系统
中电金信 x OceanBase 金融分布式核心系统
天阳科技 x OceanBase 贷记卡方案
易诚互动 x OceanBase 手机银行方案
恒生 x OceanBase UF3.0/O45/TA/估值方案
商业发行版
云树®数据库软件 ActionDB
服务
支持与服务
提交工单
软件下载
OceanBase 企业版
OceanBase 社区版
OB Cloud
学习
培训与认证
在线课堂
在线体验
开发者
开发者中心
资料
行业报告与白皮书
官方博客
年度发布会资料
开发者大会资料
oceanbase白皮书

金融核心系统数据库升级路径与场景实践

oceanbase白皮书

人社关键业务数据库一体化升级实践

产品文档
oceanbaseOceanBase 数据库
数据库一体机
oceanbaseOceanBase AI 数据库
工具与组件
oceanbaseOB Cloud 云数据库
驱动和中间件
快速上手
OceanBase 数据库
OB Cloud 云数据库
知识库
汇聚常见产品使用问题案例
在线体验

Demo与实验,感受 OceanBase 的核心能力与应用场景

OceanBase 最佳实践
了解 OceanBase 分布式数据库的架构与系统原理
技术博客

技术解析 | 用户实践 | 社区月报

在线课堂

电子书 |视频课程|在线培训

Developer Hub
应用开发Demo | 数据开发与集成工具
问答论坛

快速答疑 | 常见问题 | 技术交流

社区活动

Meetup | 技术公开课

GitHub

查看源码 | 贡献代码 | 建议反馈

加入社区

社区组织 | 社区用户贡献 |开发者贡献

进入社区首页
oceanbase数据库大赛

第六届OceanBase数据库大赛

oceanbase免费课程

《Easy Data x AI》:面向所有 AI 爱好者的 Data 与 AI 基础知识入门教程

切换语言
  • 中文站 - 简体中文
  • International - English
  • 日本站 - 日本語
文档反馈
  1. 文档中心
  2. OceanBase 开发者中心
  3. V4.2.0
  4. 系统集成
  5. SSO 集成
V4.2.0
  • 文档概览
  • 产品简介
  • 快速入门
  • 数据源管理
  • SQL 开发
  • 导入和导出
  • 变更风险管控
  • 数据生命周期管理
  • 数据脱敏与审计
  • 系统集成
    • SSO 集成
    • 审批集成
    • SQL 审核集成
    • 堡垒机集成
  • 部署指南
  • 升级指南
  • 故障排查
  • 版本发布记录
  1. 文档中心
  2. OceanBase 开发者中心
  3. V4.2.0
  4. 系统集成
  5. SSO 集成

SSO 集成

更新时间:2026-04-13 14:20:55

github-fill编辑
编组分享

背景信息

单点登录 (SSO) 是一种身份验证方法,用户只需使用一组凭据即可安全地对 ODC 进行身份验证。

用户可以通过配置 OAuth2/OIDC 类型单点登录 ODC。

概念介绍

  • OAuth(Open Authorization,开放授权)是一个开放标准的授权协议,允许用户授权第三方应用访问其存储在资源服务上受保护的信息,而不需要将用户名和密码提供给第三方应用,解耦了认证和授权。OAuth 作为一种国际标准,目前传播广泛并被持续采用。OAuth2.0 是 OAuth 协议的延续版本,更加安全,更易于实现,但不兼容 OAuth1.0,即完全废止了 OAuth1.0。 OAuth(Open Authorization,开放授权)是为用户资源的授权定义了一个安全、开放及简单的标准,第三方无需获知用户的账号和密码,即可获取到用户的授权信息。

    • OAuth2 用于REST/APIs 的代理授权框架(delegated authorization framework)。

    • OAuth2 是基于令牌 Token 的授权,在无需暴露用户密码的情况下,让应用获取对用户数据有限访问权限。

    • OAuth2 解耦认证和授权。

  • OIDC(OpenID Connect)是一种安全认证机制,第三方应用连接到身份认证提供商(Identify Provider)获取用户信息,并把这些信息以可靠的方式返回给第三方应用。OIDC 对 OAuth2.0 协议进行了扩展,通过扩展的 ID Token 字段,提供用户基础身份信息,ID Token 使用 JWT(JSON Web Token)格式进行封装,提供自包含性、防篡改机制,可以安全的传递给第三方应用程序并容易被验证。

原理介绍

OAuth2

ODC 适配标准 OAuth2 认证中心,目前仅支持授权码(authorization-code)模式,即应用程序使用授权码来向授权服务器申请访问令牌/刷新令牌。
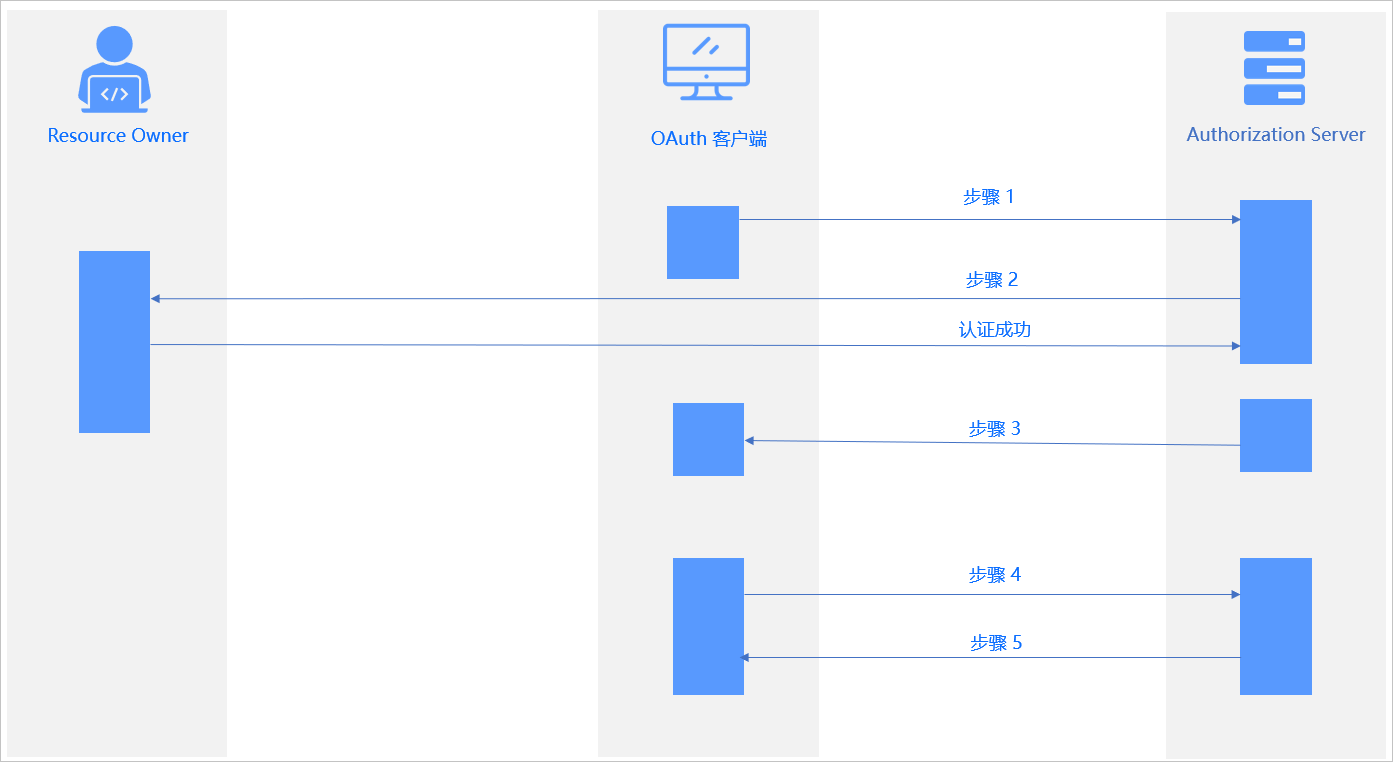
1

如图所示,授权流程场景可以描述为如下几个步骤:

  1. 用户登录应用系统,请求跳转到认证服务器,并 302 返回登录认证页面。
  2. 用户输入账户+密码进行认证,认证服务器认证通过返回 code 给应用系统。
  3. 应用系统携带 code 向认证服务器换取访问令牌,认证服务器验证 Client ID,code 等信息,给应用系统发送访问令牌。
  4. 应用系统携带访问令牌查询用户登录信息,认证服务器返回用户信息,如用户名。
  5. 应用系统验证用户名正确,创建会话,并跳转到 redirect url。

上述图中的相关参数说明如下:

步骤 参数说明
步骤 1 Authorization Request
  • response_type:必选。值固定为 code。
  • client_id:必选:第三方应用标识 ID。
  • state:推荐。Client 提供的一个字符串,服务器会原样返回给 client。
  • redirect_uri:必选。授权成功后的重定向地址。

    说明

    授权服务器回调 ODC 服务的地址,如果 SSO 有回调白名单,需要进行加白。

  • scope:可选。表示授权范围。
步骤 2 验证步骤 1 中传递的参数。
显示登录页面,让用户认证。
用户授权 client 可访问的资源。
步骤 3 Authorization Response
跳转到步骤 1 中指定的 redirect_url,并返回:
  • code:授权码。
  • state:步骤 1 中客户端提供的 state 参数原样返回。
步骤 4 Access Token Request
  • grant_type:必选。固定值 authorization_code。
  • code:必选。Authorization Response 中响应的 code。
  • redirect_uri:必选。必须和 Authorization Request 中提供的 redirect_uri 相同。
  • client_id:必选。必须和 Authorization Request 中提供的 client_id 相同。
步骤 5 Access Token Response
  • access_token:访问令牌。
  • Refresh_token:刷新令牌。
  • Expires_in:过期时间。

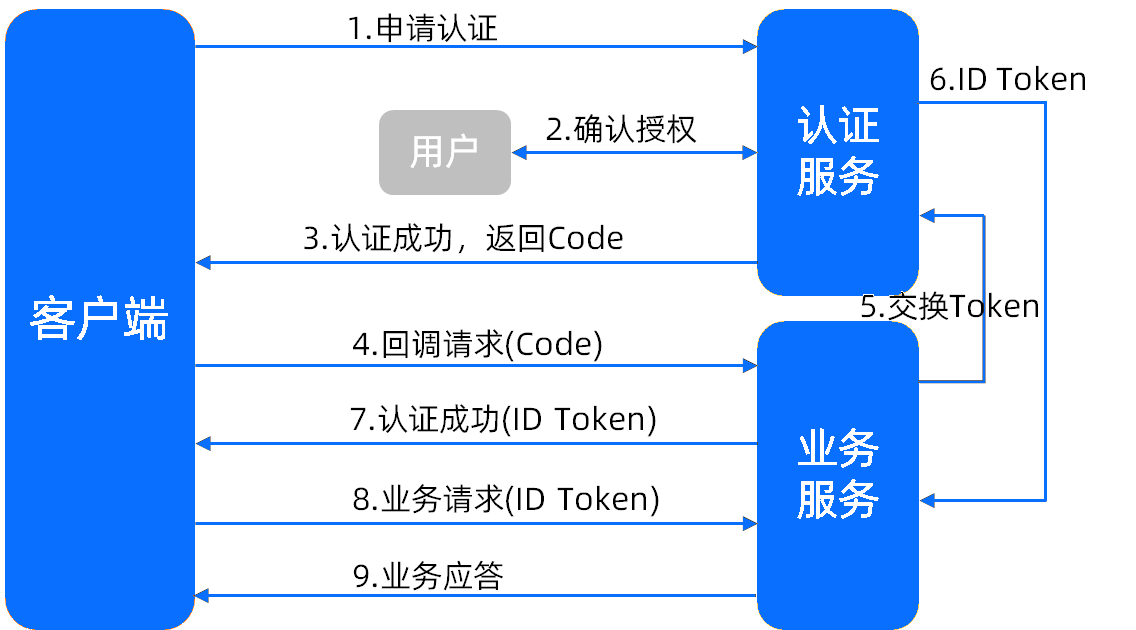
OIDC

2

  1. 客户端发送认证请求给认证服务。

  2. 用户在认证页面进行授权确认(通过用户名和密码登录)。

  3. 认证服务对认证请求进行验证,并返回 code 给客户端。

  4. 客户端向业务服务请求回调接口,请求中携带 code。

  5. 业务服务请求认证服务颁发Token,请求中携带 code、Client ID、Client Secret。

  6. 认证服务验证合法性,并返回 ID Token。

  7. 认证成功,业务服务返回 ID Token 给客户端。

  8. 客户端向业务请求,请求中携带 ID Token。

  9. 业务服务验证 ID Token 是否合法,然后返回业务应答。

前提条件

  • 拥有系统集成操作权限的用户。

  • 用户已部署授权服务。

新建 SSO 集成

配置 OAUTH2 类型

示例:使用 OAUTH 类型集成 CAS 到 ODC 中,以通过 CAS 账号授权访问到 ODC。

  1. 登录 Web 版 ODC 后,在项目协同窗口中,单击 外部集成 > SSO 集成 > 新建 SSO 集成。
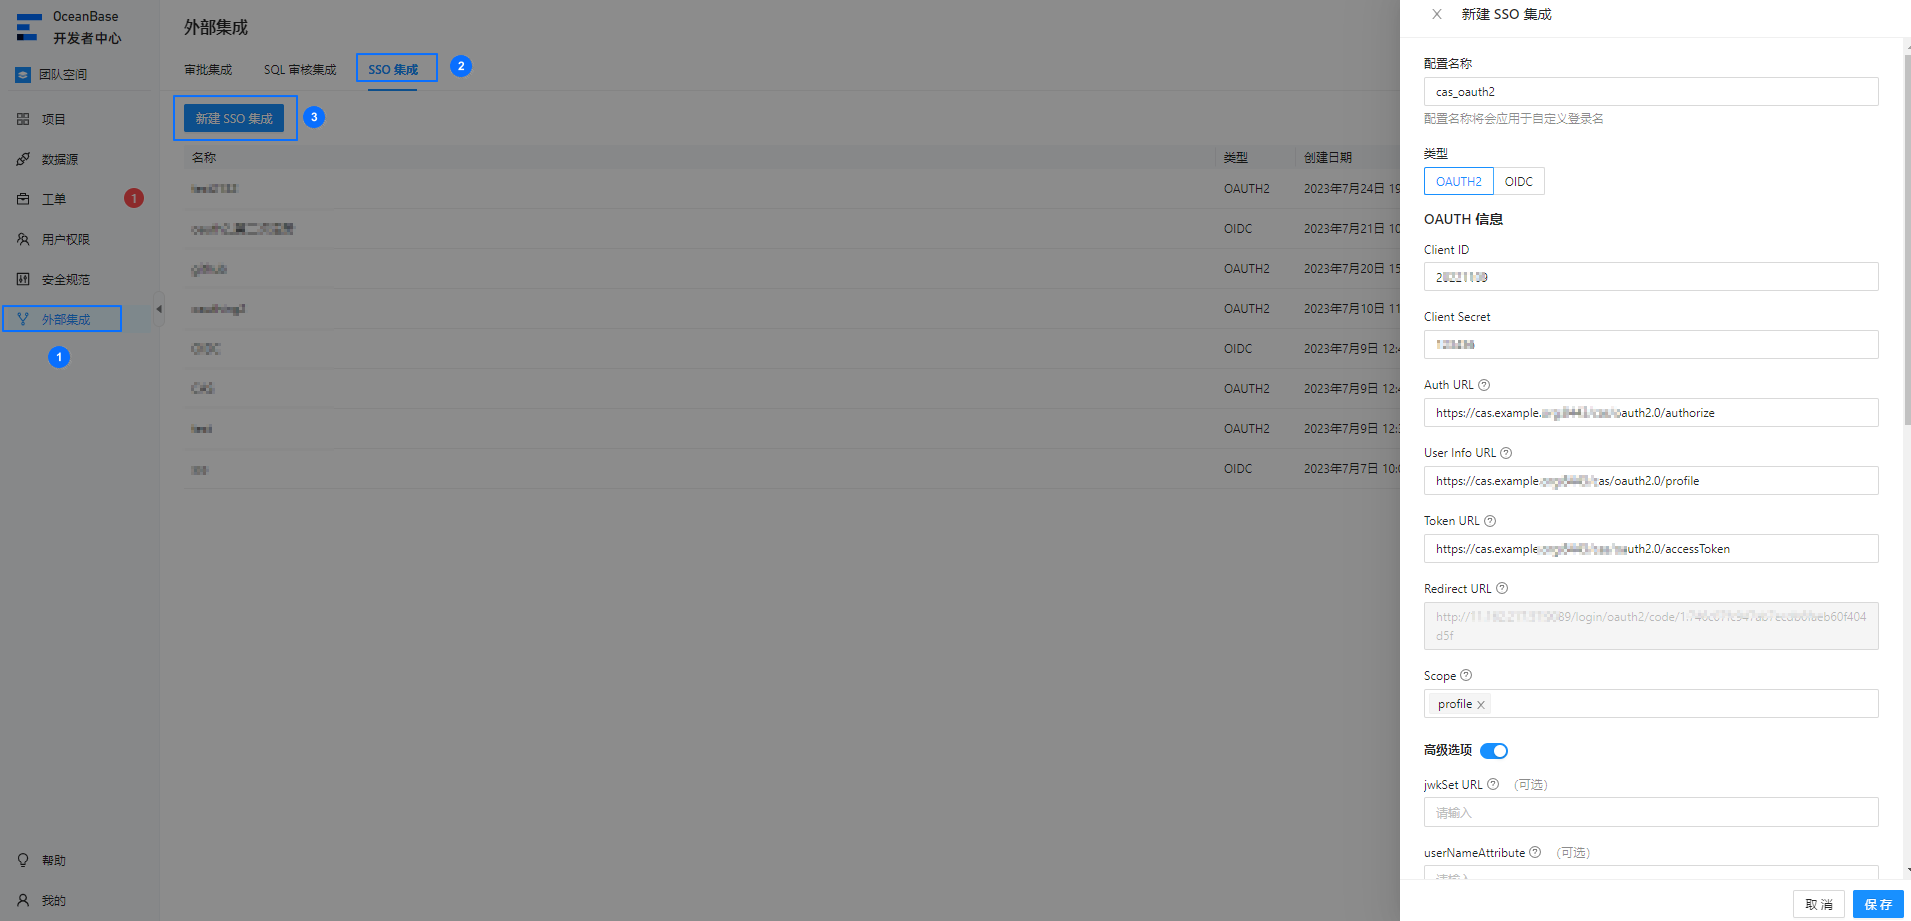
    3

  2. 在新建 SSO 集成页面中配置网关鉴权相关参数。

    OAUTH 类型参数说明如下:

    参数 说明
    配置名称 配置名称将会应用于自定义登录名。
    类型 选择 OAUTH。
    Client ID 应用标识,与授权服务器注册时的配置保持一致。
    Auth URL 授权服务器提供的获取 grant-code 地址。
    User Info URL 授权服务器提供的获取 user-info 地址。
    Token URL 授权服务器提供的获取 access-token 地址。
    Redirect URL 授权服务器回调 ODC 服务的地址。

    注意

    如果 SSO 有回调白名单,需要进行加白。

    用户信息数据结构类型 支持 FLAT(扁平结构)或者NESTED(嵌套结构)。
    Scope 应用授权作用域,多个用空格隔开,建议为 profile。

    注意

    通过第三方应用配置 OSS 时,Scope 必须填写 openid。

    jwkSet URL 可选项。授权服务器提供的公钥地址,使用公钥进行鉴权。
    userNameAttribute 可选项。用户名称字段。
    Client Authentication Method 使用授权服务器对客户端进行身份验证时使用的身份验证方法
    Authorization Grant Type OAUTH2 的授权方式。
    User Info Authentication Method 在向资源服务器发送资源请求中的承载访问令牌时使用的身份验证方法。
    用户信息数据结构类型 支持 FLAT(扁平结构)或者NESTED(嵌套结构)。
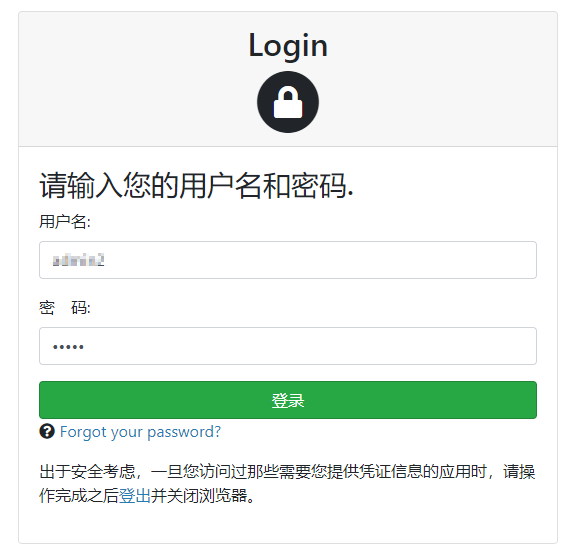
  3. 单击 测试连接,跳转到 CAS 登录界面。

    说明

    CAS 无需回调白名单。如果集成其它应用到 ODC 中需要配置白名单时,请根据页面上的提示信息手动添加。
    4

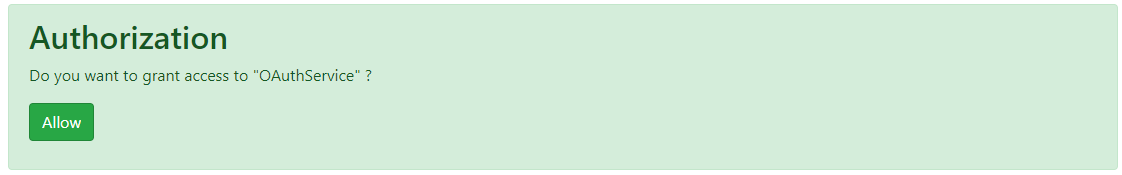
  4. 输入 CAS 账号和密码后,在授权页面中单击 Allow 授权访问到 ODC。
    5

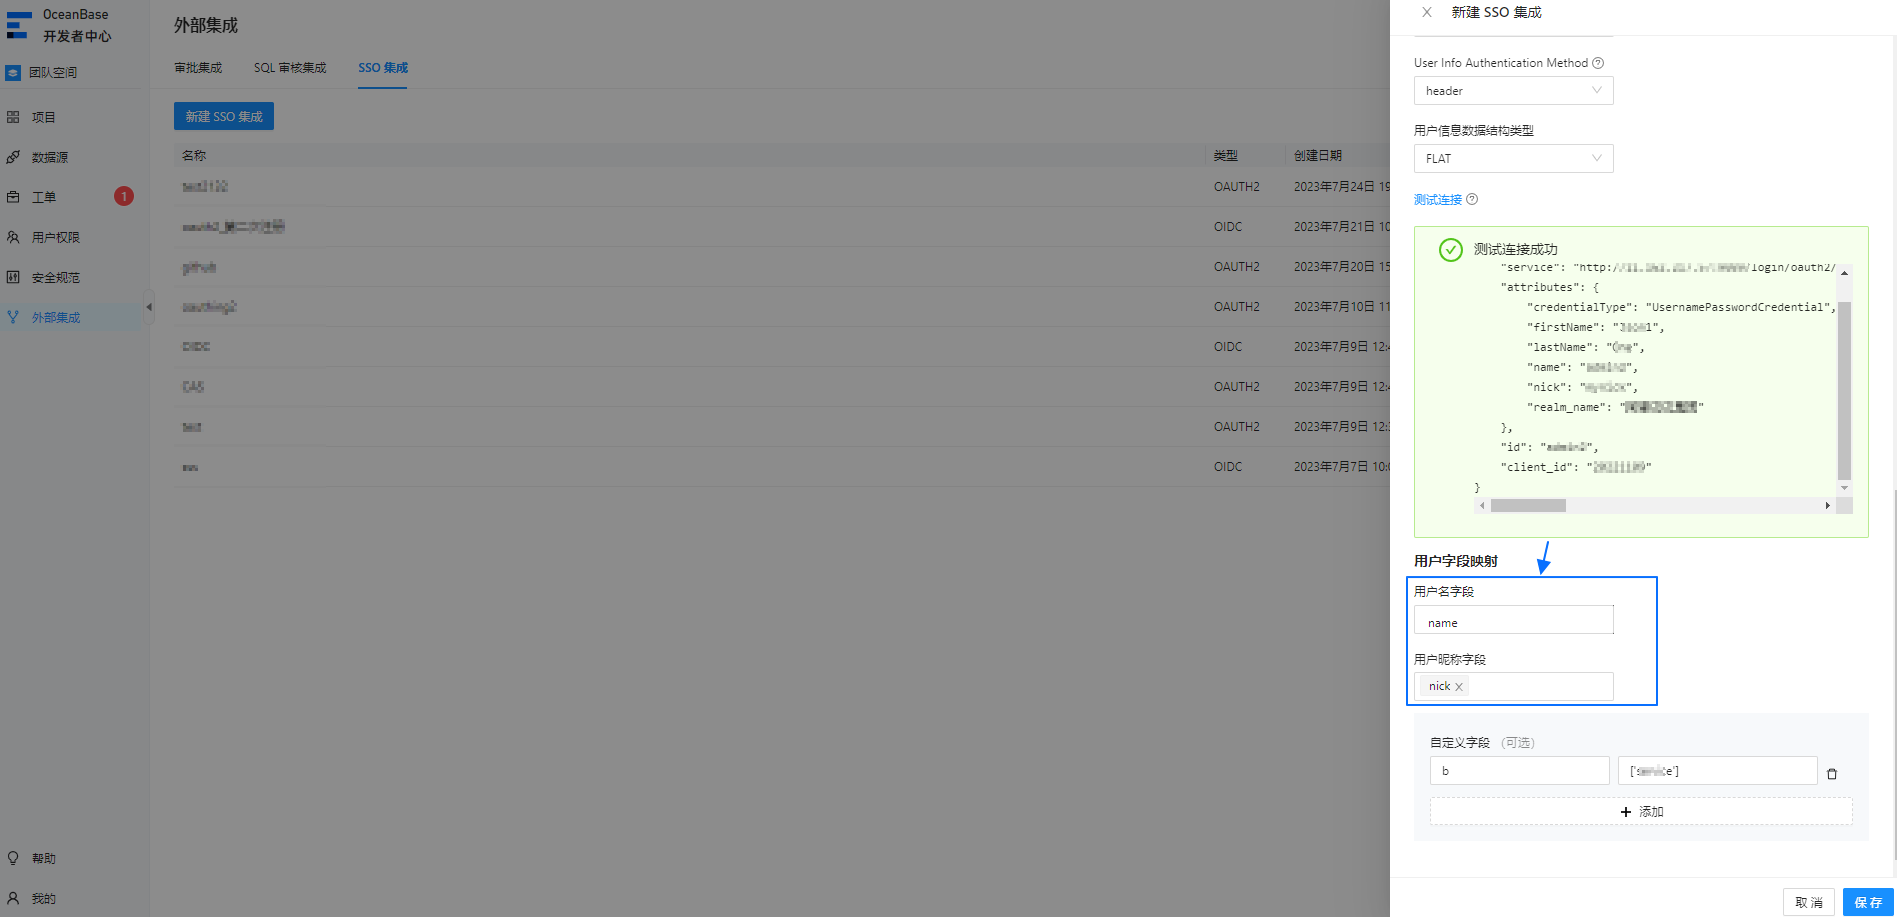
  5. 测试连接成功后,返回用户信息 API 的结构,根据返回的信息填写用户字段映射相关参数。

    说明

    • 对于不同的第三方应用,其用户信息 API 返回的结构通常不同。为将第三方应用的用户信息映射到 ODC 用户字段,您需要填写用户信息映射表单。用户字段映射用于标识与 OAuth2 登录关联的 ODC 帐户的标识符。
    • 您可以从返回的连接信息中选择参数名填写 用户名字段 和 用户昵称字段。
    • 您也可以填写自定义字段和自定义字段映射规则。
    • 系统管理员可以通过自动授权配置自定义字段名,用户通过自定义字段登录 ODC 时会自动获得被授予角色或权限。
    6.7

  6. 单击 保存,完成创建 SSO 集成。

  7. 在 SSO 集成列表中,开启创建的 SSO 集成。

    说明

    仅支持开启一个 SSO 集成。

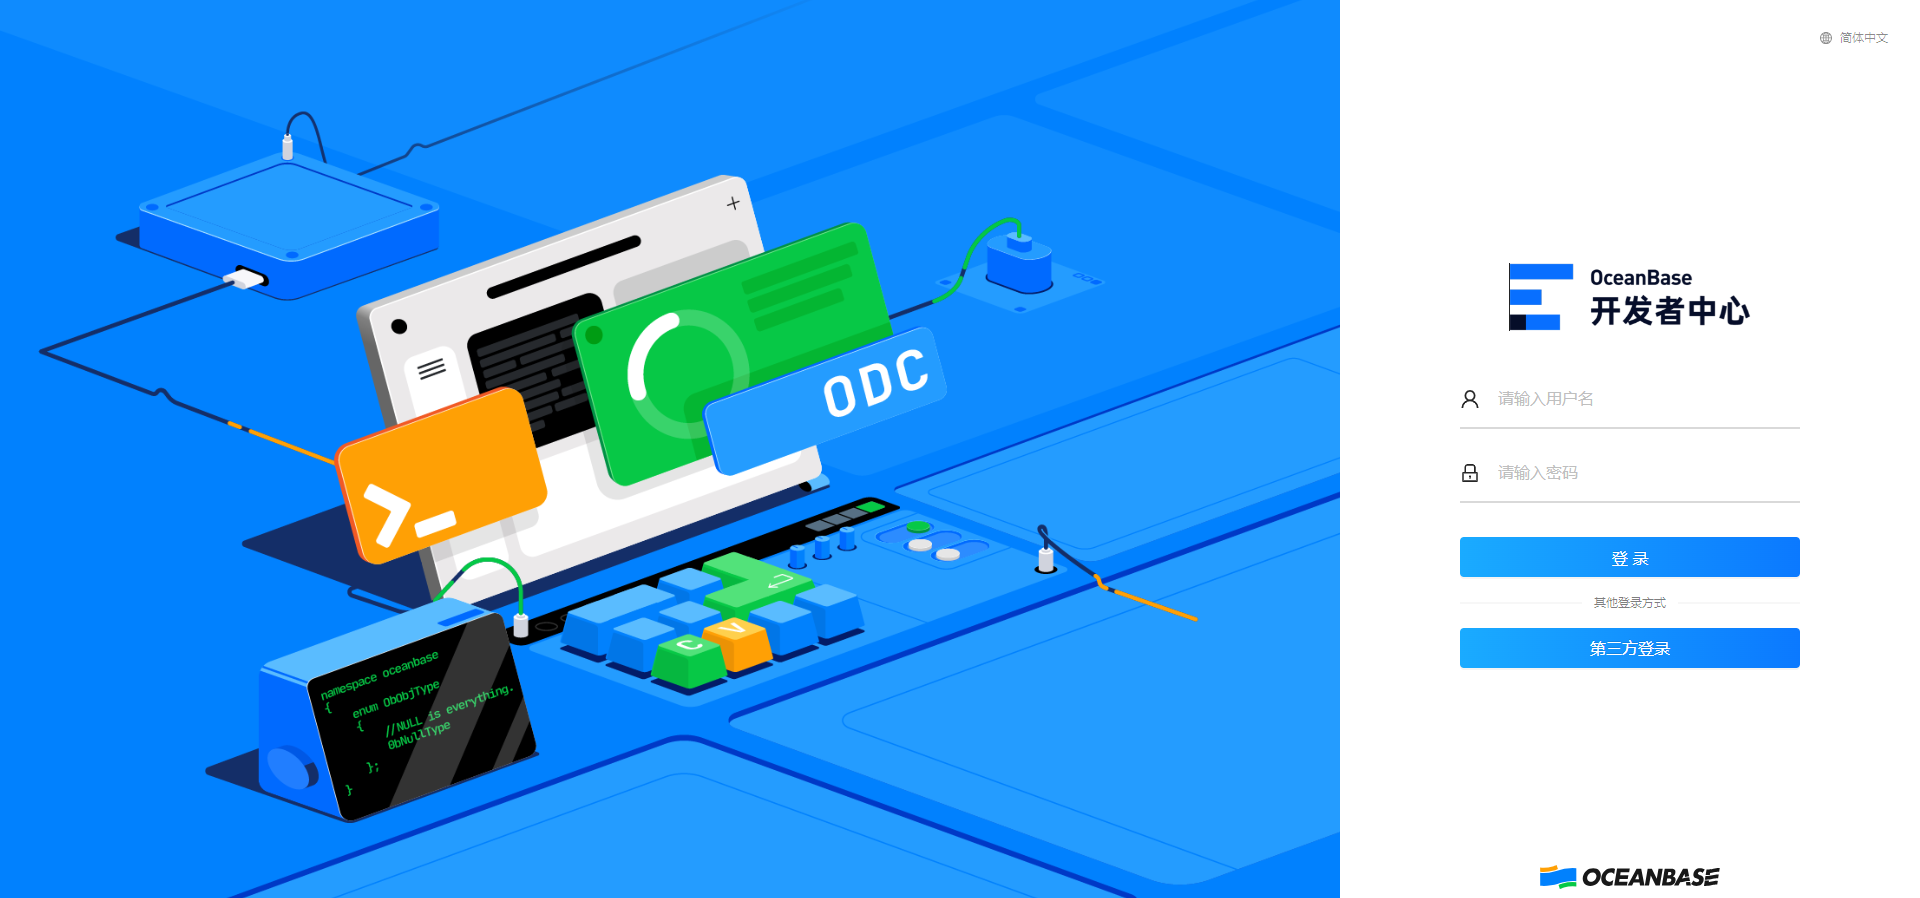
  8. 在 Web ODC 的登录页面,单击 第三方登录 跳转到第三方登录界面,使用第三方登录账号访问到 ODC。
    6.9

配置 OIDC 类型

示例:使用 OIDC 类型集成第三方应用到 ODC 中,以通过第三方登录账号授权访问到 ODC。

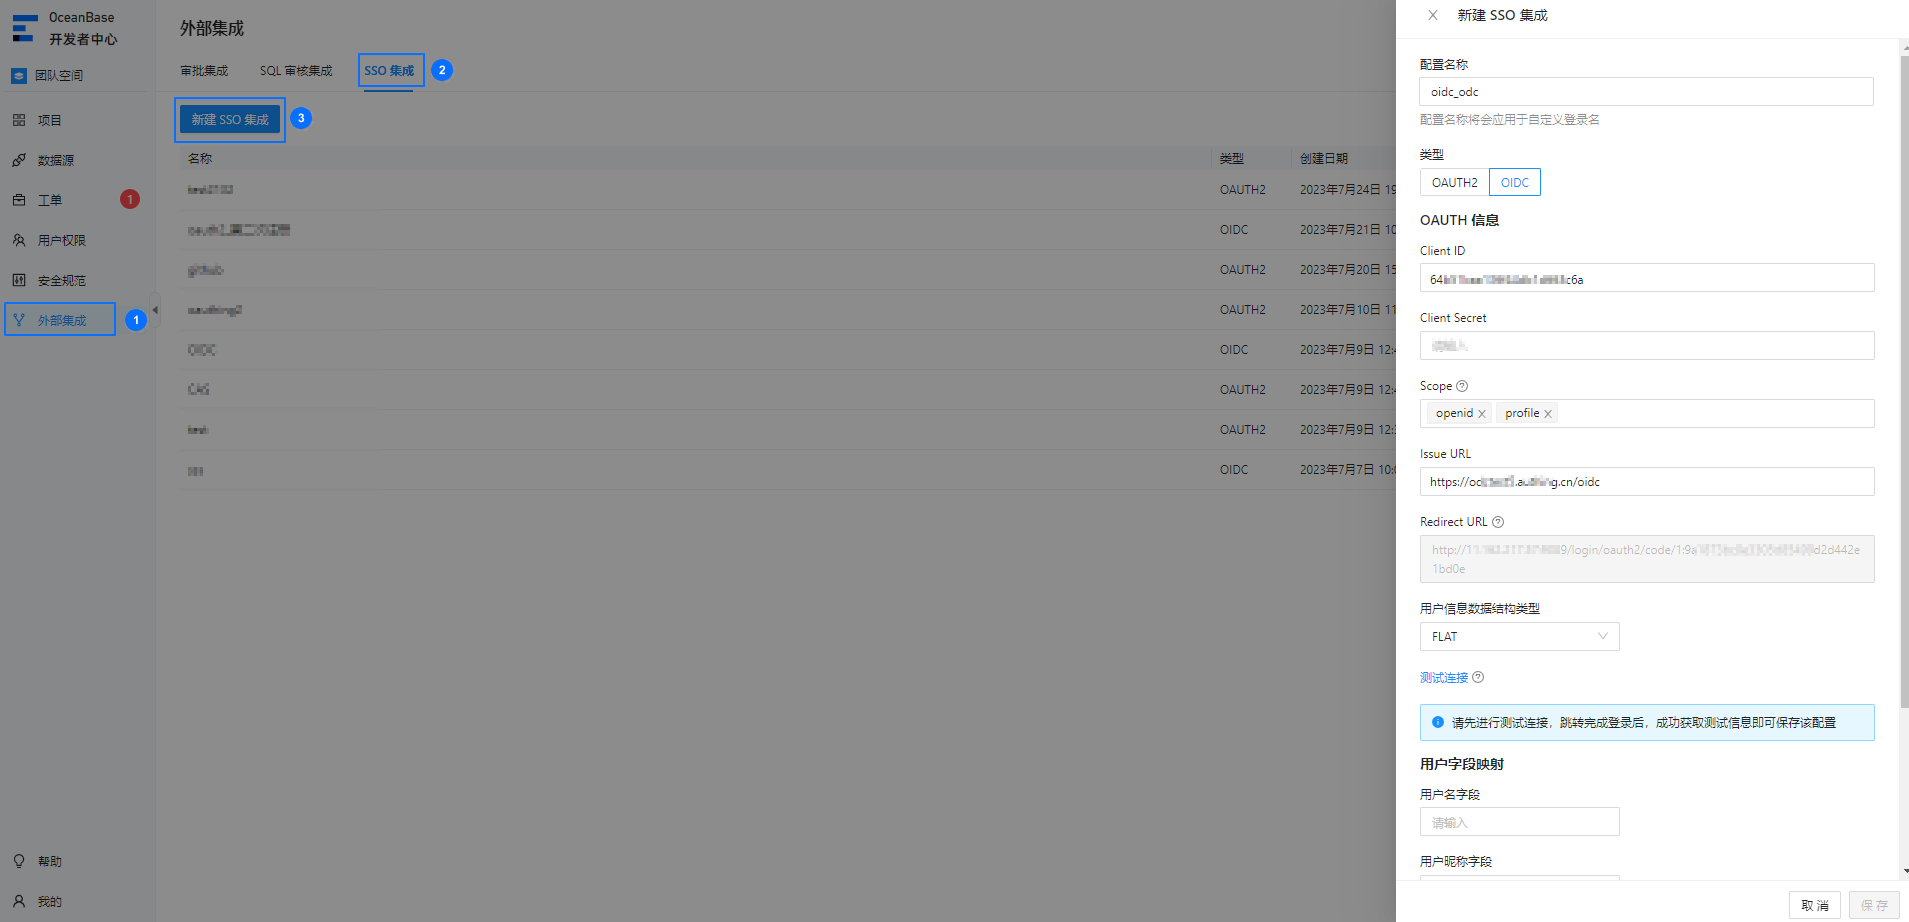
  1. 登录 Web 版 ODC 后,在项目协同窗口中,单击 外部集成 > SSO 集成 > 新建 SSO 集成。
    7.1

  2. 在新建 SSO 集成页面中配置网关鉴权相关参数。

    OIDC 类型参数说明如下:

    步骤 参数说明
    配置名称 配置名称将会应用于自定义登录名。
    类型 选择 OIDC。
    Client ID 应用标识,与授权服务器注册时的配置保持一致。
    Client Secret 应用密钥,与授权服务器注册时的配置保持一致。
    Scope 应用授权作用域,多个用空格隔开,建议为 profile。

    注意

    通过第三方应用配置 OSS 时,Scope 必须填写 openid。

    Issue URL 设置认证服务的 Issue 地址。
    Redirect URL 授权服务器回调 ODC 服务的地址。

    注意

    如果 SSO 有回调白名单,需要进行加白。

    用户信息数据结构类型 支持 FLAT(扁平结构)或者NESTED(嵌套结构)。
  3. 测试连接需要单独的回调白名单,请根据页面上的提示信息手动添加白名单后,单击 测试连接。

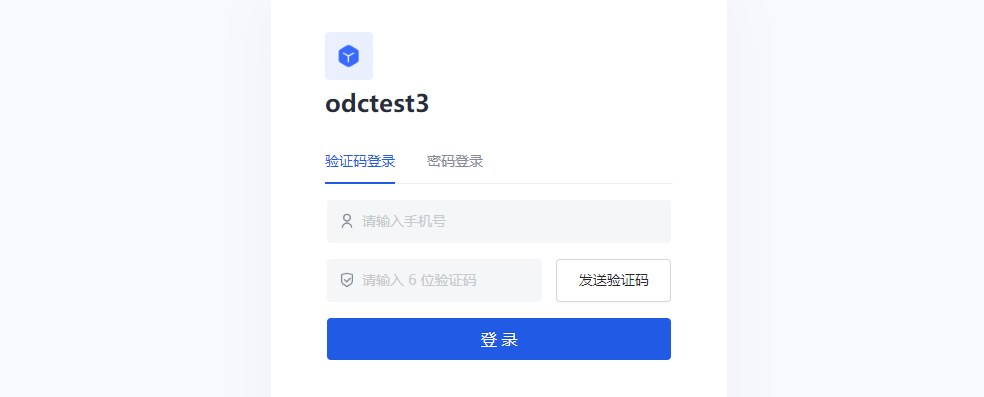
  4. 输入第三方登录账号和密码。

    8.1

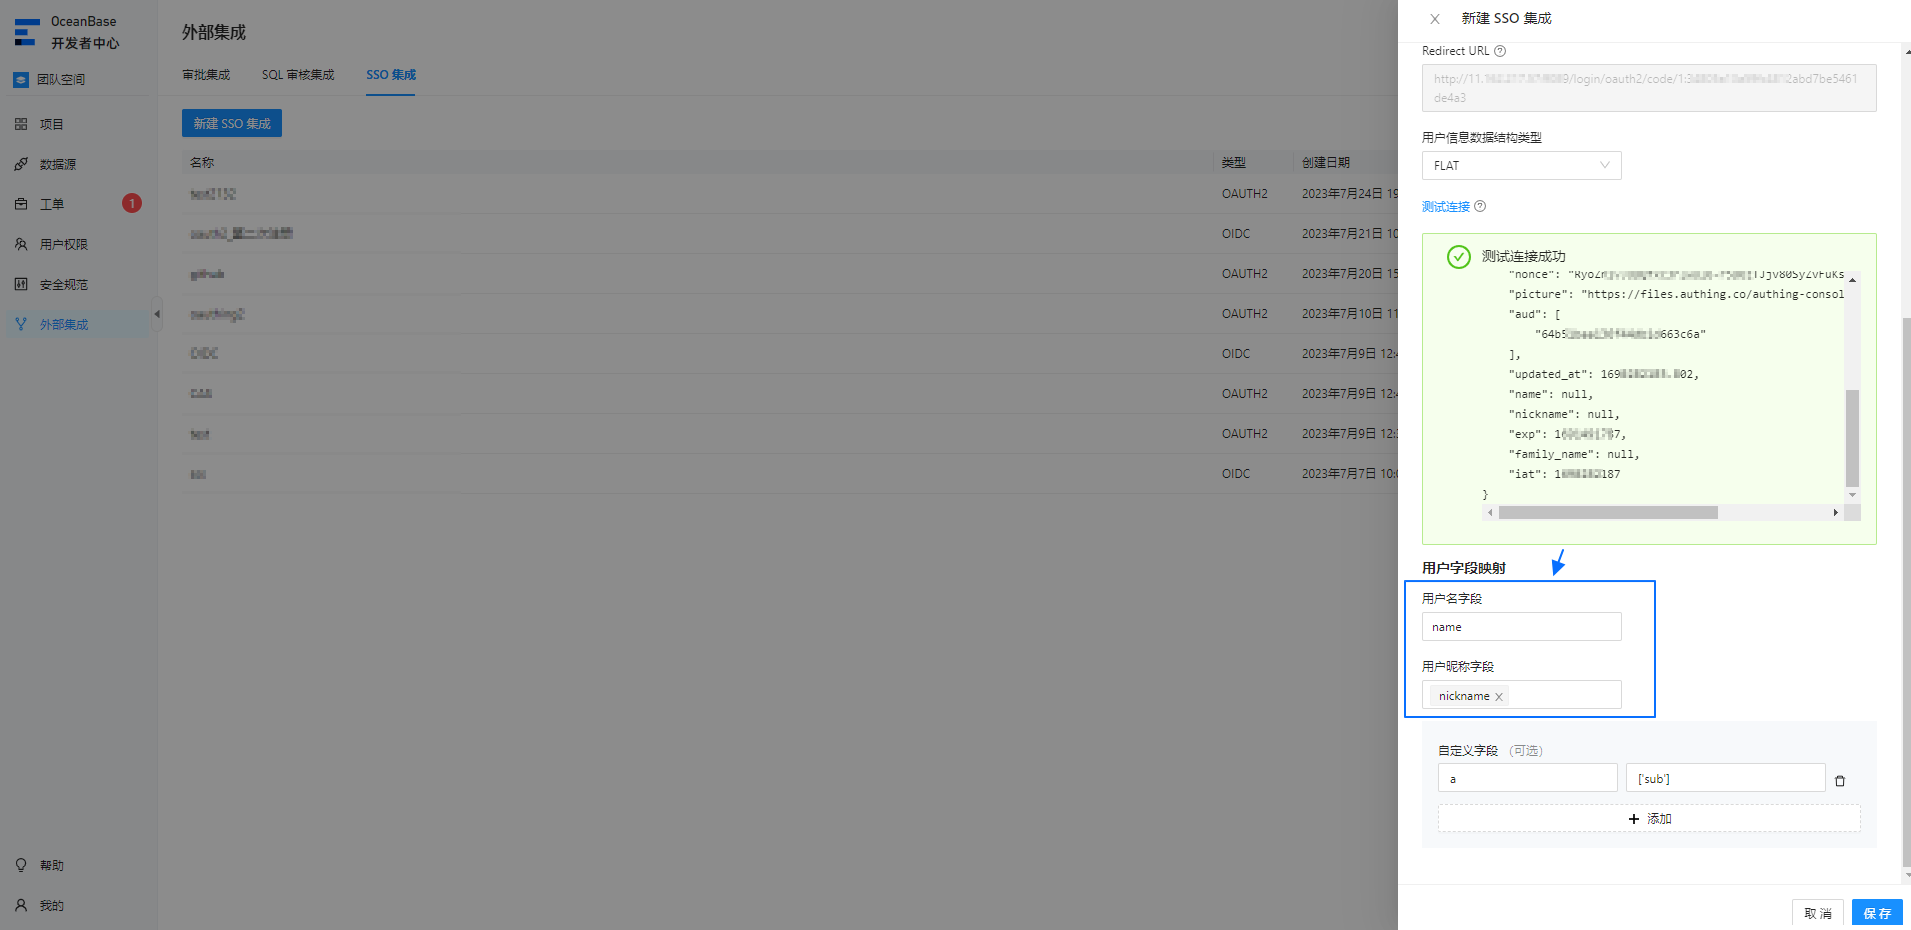
  5. 测试连接成功后,返回用户信息 API 的结构,根据返回的信息填写用户字段映射相关参数。

    说明

    • 对于不同的第三方应用,其用户信息 API 返回的结构通常不同。为将第三方应用的用户信息映射到 ODC 用户字段,您需要填写用户信息映射表单。用户字段映射用于标识与 OIDC 登录关联的 ODC 帐户的标识符。
    • 您可以从返回的连接信息中选择参数名填写 用户名字段 和 用户昵称字段。
    • 您也可以通过填写自定义字段和自定义字段映射规则。
    • 系统管理员可以通过自动授权配置自定义字段名,用户通过自定义字段登录 ODC 时会自动获得被授予角色或权限。
    9.1

  6. 单击 保存,完成创建 SSO 集成。

  7. 在 SSO 集成列表中,开启创建的 SSO 集成。

    说明

    仅支持开启一个 SSO 集成。

  8. 在 Web ODC 的登录页面,单击 第三方登录 跳转到第三方登录界面,使用第三方登录账号访问到 ODC。

    6.9

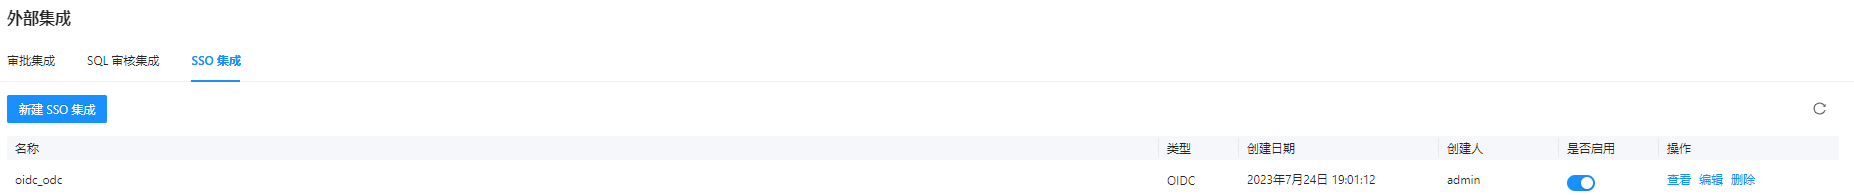
管理 SSO 集成

在 SSO 集成列表中,您可以启用/查看/编辑/删除创建的 SSO 集成。
10.1

相关文档

  • 自动授权

  • 审批集成

  • SQL 审核集成

  • 堡垒机集成

本文目录

背景信息概念介绍原理介绍OAuth2OIDC前提条件新建 SSO 集成配置 OAUTH2 类型配置 OIDC 类型管理 SSO 集成相关文档
有帮助
无帮助
反馈
AI

OceanBase

OceanBase 海扬数据库始创于 2010 年,是完全自主研发的数据库公司。2020年开始独立商业化运作,历经15年大规模核心场景验证,目前是中国数据库的领军企业之一。从分布式数据库到 AI 数据库,为企业提供安全、稳定、可扩展的数据底座,推动数据基础设施全面拥抱 AI 时代。

关于我们

关于 OceanBase最新动态资质荣誉客户专家委员会招贤纳士合作伙伴年度发布会开发者大会

资源与服务

支持与服务文档知识库软件与工具下载培训与认证在线体验数据库专题视频

社区

快速上手开发者中心博客活动学习问答GitHub

数据库百科

分布式数据库国产数据库OLTP 数据库OLAP 数据库HTAP 数据库数据库向量数据库向量检索

联系我们

服务热线:
400-109-0633
商务咨询
培训认证技术支持媒体合作
京公网安备11010802047223号京公网安备11010802047223号
京ICP备20024574号-1
合字B1.B2-20250395
网站服务协议隐私协议安全响应协议
OceanBase 版权所有 © 2026 基础资源和备案服务由阿里云提供